Domain btoa.de kaufen?
Wir ziehen mit dem Projekt
btoa.de um.
Sind Sie am Kauf der Domain
btoa.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain btoa.de kaufen?
Wie installiere ich ein SSL-Zertifikat auf meiner Webseite?
Um ein SSL-Zertifikat auf deiner Webseite zu installieren, musst du zunächst das Zertifikat von einer vertrauenswürdigen Zertifizierungsstelle erwerben. Anschließend musst du das Zertifikat auf deinem Webserver installieren, indem du die entsprechenden Konfigurationseinstellungen anpasst. Nach der Installation solltest du sicherstellen, dass deine Webseite über HTTPS erreichbar ist und das SSL-Zertifikat ordnungsgemäß funktioniert. **
Wie erstelle ich ein SSL-Zertifikat für meine Website? Wo kann ich ein kostenloses SSL-Zertifikat für meine Webseite erhalten?
Ein SSL-Zertifikat für deine Website kannst du bei verschiedenen Zertifizierungsstellen kaufen oder auch kostenlos von Anbietern wie Let's Encrypt erhalten. Um ein SSL-Zertifikat zu erstellen, musst du einen CSR (Certificate Signing Request) generieren, diesen bei der Zertifizierungsstelle einreichen und das Zertifikat auf deinem Server installieren. Stelle sicher, dass deine Website nach der Installation des SSL-Zertifikats über HTTPS erreichbar ist. **

Ähnliche Suchbegriffe für Enthüllung
Top-Angebote
Produkte zum Begriff Enthüllung:
-
Barbie Color Reveal Ultimative Enthüllung Fantasy Fashion UnicornDiese Barbie Color Reveal-Puppe bietet das ultimative Überraschungserlebnis: ein Set mit 25 Überraschungen, 4 Farbwechsel-Effekte, ein Hündchen, zwei fantasievolle Einhorn-Looks, Glitzer und Schleim in einer herzförmigen Schatulle, eine Barbie-Puppe, ein Armband für Kinder mit zwei Anhängern und ein Sticker. Kinder können immer wieder fantasievolle Moden ausprobieren. Auch die Verpackung steckt voller Überraschungen: einfach die 16 Überraschungstüten von der Vorderseite der Verpackung abziehen. Eine der Überraschungstüten enthält eine mysteriöse Color Reveal-Puppe, die teilweise mit einer violetten Beschichtung bedeckt ist. Diese können Kinder entfernen, um das Aussehen der Puppe zu enthüllen, und die Überraschungstüten öffnen, in denen sich Kleidung und Accessoires für zwei Einhorn-Looks befinden. Die Überraschungen nehmen kein Ende ... auch das Hündchen hat eine Beschichtung, die entfernt werden kann. Den herzförmigen Schwamm in eiskaltes Wasser tauchen und das Gesicht, das Oberteil und die Haare der Puppe abwischen, um ihr Aussehen zu enthüllen. Farbwechseleffekte auf dem Gesicht des Tieres sorgen für einen zusätzlichen Wow-Effekt. Kinder können diese Farbwechsel-Momente mit kaltem oder warmem Wasser immer wieder neu erleben. Die vielen Überraschungen und Zubehörteile bieten Kindern Inspiration für zahllose Geschichten. Welche Puppe kommt zum Vorschein?? Kinder können alle sammeln und kombinieren und so für noch mehr Spielspass sorgen. Alle Artikel separat erhältlich. Die Puppe kann nicht von allein stehen. Abweichungen in Farbe und Gestaltung vorbehalten.94,64 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
WithSecure Standalone E-mail and Server SecurityWithSecure Standalone E-mail and Server Security – Umfassender Schutz für E-Mails und Server WithSecureTM Standalone E-mail and Server Security bietet eine leistungsstarke Sicherheitslösung, die speziell entwickelt wurde, um Ihre E-Mail-Kommunikation und Server-Infrastruktur vor modernen Bedrohungen zu schützen. In einer Zeit, in der Cyberangriffe immer raffinierter werden, ist es unerlässlich, dass Ihre E-Mail- und Server-Umgebung durch eine fortschrittliche Sicherheitslösung abgesichert ist. Eigenschaften von WithSecure Standalone E-mail and Server Security Die Sicherheit von E-Mails und Servern ist von entscheidender Bedeutung, da sie häufig das Ziel von Angriffen wie Phishing, Malware und Ransomware sind. Mit WithSecureTM Standalone E-mail and Server Security erhalten Unternehmen einen robusten Schutz, der speziell darauf ausgelegt ist, diese Bedrohungen abzuwehren und die Integrität Ihrer Kommunikation und Daten zu gewährleisten. Schlüsselmerkmale von WithSecure Standalone E-mail and Server Security Erweiterter Malware-Schutz: Schutz vor bekannten und unbekannten Bedrohungen durch eine Kombination aus signaturbasierter und verhaltensbasierter Erkennung. Anti-Phishing: Verhindert Phishing-Angriffe, die darauf abzielen, sensible Informationen wie Passwörter und Finanzdaten zu stehlen. Spam-Filterung: Reduziert unerwünschte E-Mails und schützt Ihre Benutzer vor gefährlichen Inhalten. Integritätsschutz: Gewährleistet die Sicherheit Ihrer Server und verhindert unbefugten Zugriff auf Ihre Daten. Benutzerfreundliche Verwaltung: Zentrale Verwaltung der Sicherheitsrichtlinien und Überwachung der Sicherheitsereignisse über eine intuitive Benutzeroberfläche. Vorteile der Nutzung von WithSecure Standalone E-mail and Server Security Mit WithSecure Standalone E-mail and Server Security können Unternehmen sicherstellen, dass ihre E-Mail-Kommunikation und Server-Umgebung umfassend geschützt sind. Die Lösung bietet nicht nur Schutz vor den neuesten Bedrohungen, sondern ist auch einfach zu verwalten und zu implementieren. Dies ermöglicht es IT-Administratoren, den Sicherheitsstatus der gesamten Infrastruktur effizient zu überwachen und zu steuern.16,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Security for Mail ServerBewährter mehrschichtiger Schutz gegen Mail-basierte Angriffe E-Mail ist der wichtigste Vektor, den Cyberkriminelle nutzen, um in die IT-Systeme von Unternehmen einzudringen und sie anzugreifen. Kaspersky Security for Mail Server verwendet mehrere Sicherheitsebenen, die auf maschinellem Lernen basieren und globale Bedrohungsdaten nutzen, um Cyberbedrohungen per E-Mail zu erkennen und zu blockieren. Es ist wirksam gegen Malware und Ransomware und schützt vor Spam, Phishing und BEC-Angriffen. Dieser preisgekrönte Schutz hält Angreifer davon ab, Ihr Unternehmen zu schädigen, indem sie E-Mails und E-Mail-Anhänge als Einfallstor nutzen. Schutz für Mail-Server Kaspersky Security for Mail Server schützt E-Mails auf den neuesten Versionen aller wichtigen E-Mail-Plattformen, einschließlich Microsoft Exchange und Linux-basierter Server. Mehrschichtiger Phishing-Schutz Der komplexe, auf Deep Learning basierende Phishing-Schutz nutzt die neuesten Erkenntnisse der Datenwissenschaft und der angewandten Linguistik, um Social-Engineering-basierte Angriffe zu erkennen - einschließlich raffinierter Business Email Compromise (BEC) Intellektuelle Spam-Filterung Die intelligente, Cloud-gestützte Spam-Filterung für Microsoft Exchange und Linux-basierte Mail-Server arbeitet in Echtzeit, um die Belastung durch unerwünschte Nachrichten deutlich zu reduzieren Geeignet für Diese Lösung ist besonders gut geeignet, um die Sicherheitsanforderungen, Bedenken und Einschränkungen dieser Unternehmensbereiche zu berücksichtigen. Unternehmensorganisationen Finanzdienstleister Regierungsbehörden Einzelhandel und Gastgewerbe Anbieter im Gesundheitswesen Energieerzeuger und -versorger Telekommunikation Kritische Infrastrukturen Einsatzgebiete Schutz vor E-Mail-Bedrohungen auf dem neuesten Stand der Technik Echtzeit- und On-Demand-Scans filtern alle Arten von bösartigen Objekten wie Malware, Ransomware und Miner heraus - ebenso wie bösartige und betrügerische URLs und bedrohungsbezogene IP-Adressen. Die Kombination aus maschinellem Lernen, menschlichem Fachwissen und globalen Bedrohungsdaten sorgt für eine nachweislich hohe Erkennungsrate - ohne dass wertvolle Kommunikation aufgrund von Fehlalarmen verloren geht. Unser mehrschichtiger, korrelationsübergreifender Ansatz stellt sicher, dass selbst raffinierte und verschleierte Malware nicht über eine E-Mail in die IT-Infrastruktur des Unternehmens eindringen kann. Anti-Phishing, Anti-Spam, Anti-BEC Die auf neuronalen Netzwerken basierende Analyse, unterstützt durch eine Cloud-basierte URL-Prüfung in Echtzeit, schützt selbst vor dem überzeugendsten E-Mail-Phishing - einschließlich sehr gezielter Fälle von Business Email Compromise Modelle für maschinelles Lernen erleichtern die Anti-Spam-Erkennung, während spezielle Algorithmen zur erneuten Prüfung zeit- und ressourcenverschwendende Fehlalarme minimieren Authentifiziertes E-Mail-Management schützt vor Betrug, während flexible "Attachment-Filter"-Techniken das Risiko der unerwünschten Datenexfiltration reduzieren Das große Ganze - Integration und Flexibilität Die nahtlose Integration mit der Kaspersky Anti Targeted Attack Platform bereichert die Extended Detection & Response-Funktionen mit automatisierten Antworten auf komplexe Bedrohungen auf E-Mail-Gateway-Ebene. Die VMware-Ready-Zertifizierung und der Einsatz auf Microsoft Azure unterstützen die ungehinderte Nutzung in virtualisierten und Cloud-Einsatzszenarien. Die Unterstützung für mehrere Plattformen und Bereitstellungsarchitekturen gewährleistet die nahtlose Integration in eine Vielzahl von Geschäftsszenarien. Die Bedrohungen E-Mail ist nach wie vor der Hauptangriffsweg für Angriffe und Störungen in jedem größeren Unternehmen. Die Wahl Ihrer E-Mail-Sicherheitslösung bestimmt weitgehend die Wahrscheinlichkeit von: Ransomware-Angriffe über eine infizierte E-Mail oder einen Anhang Phishing-Betrug, der Ihre Mitarbeiter und Ihr Unternehmen betrügt Zeitverschwendende "False Positives", die durch übermäßig automatisierte Anti-Spam-Maßnahmen erzeugt werden Eindringen in Systeme als Teil eines APTs Zeitverschwendende, ressourcenfressende Spam-Mails Vertrauensmissbrauch und Business Email Compromise (BEC)65,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie bekomme ich ein SSL-Zertifikat für eine Domain und alle Ports?
Um ein SSL-Zertifikat für eine Domain und alle Ports zu erhalten, musst du zuerst ein Zertifikat bei einer Zertifizierungsstelle (CA) beantragen. Du kannst entweder ein kostenpflichtiges Zertifikat erwerben oder ein kostenloses Zertifikat von einer CA wie Let's Encrypt erhalten. Sobald du das Zertifikat erhalten hast, musst du es auf deinem Server installieren und konfigurieren, um es für alle Ports zu verwenden. **
-
Wie kann ich einen Homelab-Server mit einem SSL-Zertifikat ausstatten?
Um einen Homelab-Server mit einem SSL-Zertifikat auszustatten, musst du zuerst ein Zertifikat von einer vertrauenswürdigen Zertifizierungsstelle (CA) erwerben oder ein selbstsigniertes Zertifikat erstellen. Dann musst du das Zertifikat auf deinem Server installieren und die entsprechenden Konfigurationen vornehmen, um den Server über HTTPS zu betreiben. Schließlich musst du sicherstellen, dass dein DNS-Eintrag auf die richtige IP-Adresse verweist und dass dein Router oder Firewall den HTTPS-Verkehr auf den Server weiterleitet. **
-
Was sind die Schlüsselmerkmale einer erfolgreichen Enthüllung?
Die Schlüsselmerkmale einer erfolgreichen Enthüllung sind eine gründliche Recherche, eine klare und überzeugende Darstellung der Fakten sowie eine breite öffentliche Aufmerksamkeit und Interesse an dem Thema. Eine transparente und ethische Vorgehensweise ist ebenfalls entscheidend für den Erfolg einer Enthüllung. **
-
Ist SSL Zertifikat Pflicht?
Ja, ein SSL-Zertifikat ist heutzutage fast schon Pflicht für jede Website. Es sorgt für eine sichere Verbindung zwischen dem Webserver und dem Browser des Besuchers, indem es die Daten verschlüsselt überträgt. Dadurch werden sensible Informationen wie Login-Daten, Zahlungsinformationen und persönliche Daten vor unbefugtem Zugriff geschützt. Außerdem verbessert ein SSL-Zertifikat das Vertrauen der Besucher in die Website, da sie sehen, dass sie sicher ist. Suchmaschinen wie Google belohnen Websites mit SSL-Zertifikat zudem mit einem besseren Ranking in den Suchergebnissen. **
Was sind die Schlüsselelemente für eine erfolgreiche Enthüllung?
Die Schlüsselelemente für eine erfolgreiche Enthüllung sind eine gründliche Recherche, die Sicherung von Beweisen und die Veröffentlichung der Informationen in einer verständlichen und überzeugenden Art und Weise. Zudem ist es wichtig, die Glaubwürdigkeit der Quellen zu überprüfen und ethische Standards einzuhalten, um die Integrität der Enthüllung zu wahren. Eine breite Öffentlichkeitsarbeit und die Bereitschaft, mögliche Konsequenzen zu tragen, sind ebenfalls entscheidend für den Erfolg einer Enthüllung. **
Wie kann ich ein SSL-Zertifikat auf einem Apache2-Server in Docker aktivieren?
Um ein SSL-Zertifikat auf einem Apache2-Server in Docker zu aktivieren, musst du zuerst das Zertifikat und den privaten Schlüssel in den Container kopieren. Dann musst du die Apache-Konfiguration anpassen, um das Zertifikat zu verwenden und den HTTPS-Verkehr zu ermöglichen. Schließlich musst du den Container neustarten, um die Änderungen zu übernehmen. **
Top-Angebote
Produkte zum Begriff Enthüllung:
-
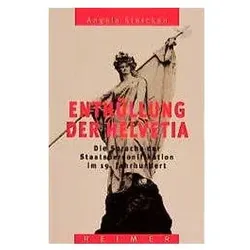
Enthüllung der Helvetia, Fachbücher von Angela SterckenDas Fachbuch "Enthüllung der Helvetia" von Angela Stercken bietet eine tiefgehende Analyse der Kunstgeschichte vom 19. bis zum 21. Jahrhundert. Die Autorin, eine erfahrene Kunsthistorikerin und Kuratorin, beleuchtet verschiedene Themen, darunter die Theorie des Bildes, die Geschichte von Ausstellungen und Museen sowie die Wechselwirkungen zwischen Kunst, Raum und Technologie. Durch die Betrachtung zeitgenössischer konzeptioneller und digitaler Kunst sowie transkultureller Prozesse wird ein umfassendes Bild der Entwicklung der Kunst in der modernen Welt vermittelt. Dieses Buch richtet sich an Leserinnen und Leser, die sich für die komplexen Zusammenhänge zwischen Kunst und Gesellschaft interessieren und bietet wertvolle Einblicke in die Herausforderungen und Möglichkeiten der Kunst im digitalen Zeitalter.29,74 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Barbie Color Reveal Ultimative Enthüllung Fantasy Fashion MermaidDiese Barbie Color Reveal-Puppe bietet das ultimative Überraschungserlebnis: ein Set mit 25 Überraschungen, 4 Farbwechsel-Effekten, ein Tier, zwei fantasievolle Meerjungfrauen-Looks, Glitzer und Schleim in einer herzförmigen Schatulle, eine Barbie-Puppe, ein Armband für Kinder mit zwei Anhängern und ein Sticker. Kinder können immer wieder fantasievolle Moden ausprobieren. Auch die Verpackung steckt voller Überraschungen: einfach die 16 Überraschungstüten von der Vorderseite der Verpackung abziehen. Eine der Überraschungstüten enthält eine mysteriöse Color Reveal-Puppe, die teilweise mit einer pinken Beschichtung bedeckt ist. Diese können Kinder entfernen, um das Aussehen der Puppe zu enthüllen, und die Überraschungstüten öffnen, in denen sich Kleidung und Accessoires für zwei Meerjungfrauen-Looks befinden. Die Überraschungen nehmen kein Ende ... auch das Tier hat eine Beschichtung, die entfernt werden kann. Den muschelförmigen Schwamm in eiskaltes Wasser tauchen und das Gesicht, das Oberteil und die Haare der Puppe abwischen, um ihr Aussehen zu enthüllen. Farbwechseleffekte auf dem Gesicht des Tieres sorgen für einen zusätzlichen Wow-Effekt. Kinder können diese Farbwechsel-Momente mit kaltem oder warmem Wasser immer wieder neu erleben. Die vielen Überraschungen und Zubehörteile bieten Kindern Inspiration für zahllose Geschichten. Welche Puppe kommt zum Vorschein? Kinder können alle sammeln und kombinieren und so für noch mehr Spielspass sorgen. Alle Artikel separat erhältlich. Die Puppe kann nicht von allein stehen. Abweichungen in Farbe und Gestaltung vorbehalten.93,15 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Barbie Color Reveal Ultimative Enthüllung Fantasy Fashion UnicornDiese Barbie Color Reveal-Puppe bietet das ultimative Überraschungserlebnis: ein Set mit 25 Überraschungen, 4 Farbwechsel-Effekte, ein Hündchen, zwei fantasievolle Einhorn-Looks, Glitzer und Schleim in einer herzförmigen Schatulle, eine Barbie-Puppe, ein Armband für Kinder mit zwei Anhängern und ein Sticker. Kinder können immer wieder fantasievolle Moden ausprobieren. Auch die Verpackung steckt voller Überraschungen: einfach die 16 Überraschungstüten von der Vorderseite der Verpackung abziehen. Eine der Überraschungstüten enthält eine mysteriöse Color Reveal-Puppe, die teilweise mit einer violetten Beschichtung bedeckt ist. Diese können Kinder entfernen, um das Aussehen der Puppe zu enthüllen, und die Überraschungstüten öffnen, in denen sich Kleidung und Accessoires für zwei Einhorn-Looks befinden. Die Überraschungen nehmen kein Ende ... auch das Hündchen hat eine Beschichtung, die entfernt werden kann. Den herzförmigen Schwamm in eiskaltes Wasser tauchen und das Gesicht, das Oberteil und die Haare der Puppe abwischen, um ihr Aussehen zu enthüllen. Farbwechseleffekte auf dem Gesicht des Tieres sorgen für einen zusätzlichen Wow-Effekt. Kinder können diese Farbwechsel-Momente mit kaltem oder warmem Wasser immer wieder neu erleben. Die vielen Überraschungen und Zubehörteile bieten Kindern Inspiration für zahllose Geschichten. Welche Puppe kommt zum Vorschein?? Kinder können alle sammeln und kombinieren und so für noch mehr Spielspass sorgen. Alle Artikel separat erhältlich. Die Puppe kann nicht von allein stehen. Abweichungen in Farbe und Gestaltung vorbehalten.94,64 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie installiere ich ein SSL-Zertifikat auf meiner Webseite?
Um ein SSL-Zertifikat auf deiner Webseite zu installieren, musst du zunächst das Zertifikat von einer vertrauenswürdigen Zertifizierungsstelle erwerben. Anschließend musst du das Zertifikat auf deinem Webserver installieren, indem du die entsprechenden Konfigurationseinstellungen anpasst. Nach der Installation solltest du sicherstellen, dass deine Webseite über HTTPS erreichbar ist und das SSL-Zertifikat ordnungsgemäß funktioniert. **
-
Wie erstelle ich ein SSL-Zertifikat für meine Website? Wo kann ich ein kostenloses SSL-Zertifikat für meine Webseite erhalten?
Ein SSL-Zertifikat für deine Website kannst du bei verschiedenen Zertifizierungsstellen kaufen oder auch kostenlos von Anbietern wie Let's Encrypt erhalten. Um ein SSL-Zertifikat zu erstellen, musst du einen CSR (Certificate Signing Request) generieren, diesen bei der Zertifizierungsstelle einreichen und das Zertifikat auf deinem Server installieren. Stelle sicher, dass deine Website nach der Installation des SSL-Zertifikats über HTTPS erreichbar ist. **
-
Wie bekomme ich ein SSL-Zertifikat für eine Domain und alle Ports?
Um ein SSL-Zertifikat für eine Domain und alle Ports zu erhalten, musst du zuerst ein Zertifikat bei einer Zertifizierungsstelle (CA) beantragen. Du kannst entweder ein kostenpflichtiges Zertifikat erwerben oder ein kostenloses Zertifikat von einer CA wie Let's Encrypt erhalten. Sobald du das Zertifikat erhalten hast, musst du es auf deinem Server installieren und konfigurieren, um es für alle Ports zu verwenden. **
-
Wie kann ich einen Homelab-Server mit einem SSL-Zertifikat ausstatten?
Um einen Homelab-Server mit einem SSL-Zertifikat auszustatten, musst du zuerst ein Zertifikat von einer vertrauenswürdigen Zertifizierungsstelle (CA) erwerben oder ein selbstsigniertes Zertifikat erstellen. Dann musst du das Zertifikat auf deinem Server installieren und die entsprechenden Konfigurationen vornehmen, um den Server über HTTPS zu betreiben. Schließlich musst du sicherstellen, dass dein DNS-Eintrag auf die richtige IP-Adresse verweist und dass dein Router oder Firewall den HTTPS-Verkehr auf den Server weiterleitet. **
Ähnliche Suchbegriffe für Enthüllung
-
WithSecure Standalone E-mail and Server SecurityWithSecure Standalone E-mail and Server Security – Umfassender Schutz für E-Mails und Server WithSecureTM Standalone E-mail and Server Security bietet eine leistungsstarke Sicherheitslösung, die speziell entwickelt wurde, um Ihre E-Mail-Kommunikation und Server-Infrastruktur vor modernen Bedrohungen zu schützen. In einer Zeit, in der Cyberangriffe immer raffinierter werden, ist es unerlässlich, dass Ihre E-Mail- und Server-Umgebung durch eine fortschrittliche Sicherheitslösung abgesichert ist. Eigenschaften von WithSecure Standalone E-mail and Server Security Die Sicherheit von E-Mails und Servern ist von entscheidender Bedeutung, da sie häufig das Ziel von Angriffen wie Phishing, Malware und Ransomware sind. Mit WithSecureTM Standalone E-mail and Server Security erhalten Unternehmen einen robusten Schutz, der speziell darauf ausgelegt ist, diese Bedrohungen abzuwehren und die Integrität Ihrer Kommunikation und Daten zu gewährleisten. Schlüsselmerkmale von WithSecure Standalone E-mail and Server Security Erweiterter Malware-Schutz: Schutz vor bekannten und unbekannten Bedrohungen durch eine Kombination aus signaturbasierter und verhaltensbasierter Erkennung. Anti-Phishing: Verhindert Phishing-Angriffe, die darauf abzielen, sensible Informationen wie Passwörter und Finanzdaten zu stehlen. Spam-Filterung: Reduziert unerwünschte E-Mails und schützt Ihre Benutzer vor gefährlichen Inhalten. Integritätsschutz: Gewährleistet die Sicherheit Ihrer Server und verhindert unbefugten Zugriff auf Ihre Daten. Benutzerfreundliche Verwaltung: Zentrale Verwaltung der Sicherheitsrichtlinien und Überwachung der Sicherheitsereignisse über eine intuitive Benutzeroberfläche. Vorteile der Nutzung von WithSecure Standalone E-mail and Server Security Mit WithSecure Standalone E-mail and Server Security können Unternehmen sicherstellen, dass ihre E-Mail-Kommunikation und Server-Umgebung umfassend geschützt sind. Die Lösung bietet nicht nur Schutz vor den neuesten Bedrohungen, sondern ist auch einfach zu verwalten und zu implementieren. Dies ermöglicht es IT-Administratoren, den Sicherheitsstatus der gesamten Infrastruktur effizient zu überwachen und zu steuern.16,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Security for Mail ServerBewährter mehrschichtiger Schutz gegen Mail-basierte Angriffe E-Mail ist der wichtigste Vektor, den Cyberkriminelle nutzen, um in die IT-Systeme von Unternehmen einzudringen und sie anzugreifen. Kaspersky Security for Mail Server verwendet mehrere Sicherheitsebenen, die auf maschinellem Lernen basieren und globale Bedrohungsdaten nutzen, um Cyberbedrohungen per E-Mail zu erkennen und zu blockieren. Es ist wirksam gegen Malware und Ransomware und schützt vor Spam, Phishing und BEC-Angriffen. Dieser preisgekrönte Schutz hält Angreifer davon ab, Ihr Unternehmen zu schädigen, indem sie E-Mails und E-Mail-Anhänge als Einfallstor nutzen. Schutz für Mail-Server Kaspersky Security for Mail Server schützt E-Mails auf den neuesten Versionen aller wichtigen E-Mail-Plattformen, einschließlich Microsoft Exchange und Linux-basierter Server. Mehrschichtiger Phishing-Schutz Der komplexe, auf Deep Learning basierende Phishing-Schutz nutzt die neuesten Erkenntnisse der Datenwissenschaft und der angewandten Linguistik, um Social-Engineering-basierte Angriffe zu erkennen - einschließlich raffinierter Business Email Compromise (BEC) Intellektuelle Spam-Filterung Die intelligente, Cloud-gestützte Spam-Filterung für Microsoft Exchange und Linux-basierte Mail-Server arbeitet in Echtzeit, um die Belastung durch unerwünschte Nachrichten deutlich zu reduzieren Geeignet für Diese Lösung ist besonders gut geeignet, um die Sicherheitsanforderungen, Bedenken und Einschränkungen dieser Unternehmensbereiche zu berücksichtigen. Unternehmensorganisationen Finanzdienstleister Regierungsbehörden Einzelhandel und Gastgewerbe Anbieter im Gesundheitswesen Energieerzeuger und -versorger Telekommunikation Kritische Infrastrukturen Einsatzgebiete Schutz vor E-Mail-Bedrohungen auf dem neuesten Stand der Technik Echtzeit- und On-Demand-Scans filtern alle Arten von bösartigen Objekten wie Malware, Ransomware und Miner heraus - ebenso wie bösartige und betrügerische URLs und bedrohungsbezogene IP-Adressen. Die Kombination aus maschinellem Lernen, menschlichem Fachwissen und globalen Bedrohungsdaten sorgt für eine nachweislich hohe Erkennungsrate - ohne dass wertvolle Kommunikation aufgrund von Fehlalarmen verloren geht. Unser mehrschichtiger, korrelationsübergreifender Ansatz stellt sicher, dass selbst raffinierte und verschleierte Malware nicht über eine E-Mail in die IT-Infrastruktur des Unternehmens eindringen kann. Anti-Phishing, Anti-Spam, Anti-BEC Die auf neuronalen Netzwerken basierende Analyse, unterstützt durch eine Cloud-basierte URL-Prüfung in Echtzeit, schützt selbst vor dem überzeugendsten E-Mail-Phishing - einschließlich sehr gezielter Fälle von Business Email Compromise Modelle für maschinelles Lernen erleichtern die Anti-Spam-Erkennung, während spezielle Algorithmen zur erneuten Prüfung zeit- und ressourcenverschwendende Fehlalarme minimieren Authentifiziertes E-Mail-Management schützt vor Betrug, während flexible "Attachment-Filter"-Techniken das Risiko der unerwünschten Datenexfiltration reduzieren Das große Ganze - Integration und Flexibilität Die nahtlose Integration mit der Kaspersky Anti Targeted Attack Platform bereichert die Extended Detection & Response-Funktionen mit automatisierten Antworten auf komplexe Bedrohungen auf E-Mail-Gateway-Ebene. Die VMware-Ready-Zertifizierung und der Einsatz auf Microsoft Azure unterstützen die ungehinderte Nutzung in virtualisierten und Cloud-Einsatzszenarien. Die Unterstützung für mehrere Plattformen und Bereitstellungsarchitekturen gewährleistet die nahtlose Integration in eine Vielzahl von Geschäftsszenarien. Die Bedrohungen E-Mail ist nach wie vor der Hauptangriffsweg für Angriffe und Störungen in jedem größeren Unternehmen. Die Wahl Ihrer E-Mail-Sicherheitslösung bestimmt weitgehend die Wahrscheinlichkeit von: Ransomware-Angriffe über eine infizierte E-Mail oder einen Anhang Phishing-Betrug, der Ihre Mitarbeiter und Ihr Unternehmen betrügt Zeitverschwendende "False Positives", die durch übermäßig automatisierte Anti-Spam-Maßnahmen erzeugt werden Eindringen in Systeme als Teil eines APTs Zeitverschwendende, ressourcenfressende Spam-Mails Vertrauensmissbrauch und Business Email Compromise (BEC)65,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Forest, Laurie: Black Witch - EnthüllungBlack Witch - Enthüllung , Band 4 der epischen NY Times und USA Today Bestsellerserie , Sitze > Fahrzeugsitze, Teile & Zubehör , Erscheinungsjahr: 20250715, Titel der Reihe: Black Witch#4#, Autoren: Forest, Laurie, Übersetzung: Rall, Freya, Seitenzahl/Blattzahl: 684, Keyword: Abenteuerliche Reise; Asrai; Bestseller-Autorin; Charakterentwicklung; Coming-of-Age; Die schwarze Zauberin 4; Drachen; Dunkle Geheimnisse; Elvira Zeißler; Entdeckung der eigenen Bestimmung; Fantasy für Frauen; Fantasy-Roman; Farbschnitt; Fortsetzung der Black-Witch-Saga; Freundschaft und Loyalität; Gesellschaftskritik; Heldin mit besonderen Fähigkeiten; Hexen und Magie; Holly Black; Internatsleben; Intrigen und Verschwörungen; Junge Erwachsene (YA) Fantasy; Kampf gegen die Unterdrückung; Leidenschaft; Liebe und Romantik; Magische Ausbildung; Magische Welt; Mädchenschmöker; Pageturner; Revolution und Widerstand; Romantasy; Slow Burn; Spannende Handlung; The Demon Tide deutsch, Fachschema: Fantasy / Kinderliteratur, Jugendliteratur~Kinder- u. Jugendliteratur / Kinderliteratur / Märchen, Sage~Kinder- u. Jugendliteratur / Jugendliteratur / Ab 14 Jahre, Fachkategorie: Epische Fantasy (High Fantasy)~Fantasy (Romance, Dark Romance)~Liebesromane~Belletristik: Themen, Stoffe, Motive: Vielfalt, Gleichheit und Inklusion~Belletristik in Übersetzung~Kinder/Jugendliche: Märchen, Sagen, Legenden~Kinder/Jugendliche: Liebesromane, Freundschaftsromane~Kinder/Jugendliche: Geschichten in Übersetzung~Kinder/Jugendliche: Sachbuch: Hexen & Geister, Interesse Alter: empfohlenes Alter: ab 14 Jahre~empfohlenes Alter: ab 12 Jahre, Altersempfehlung / Lesealter: 18, ab Alter: 14, Warengruppe: HC/Kinder-/Jugendromane u. -erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 215, Breite: 138, Höhe: 57, Gewicht: 890, Produktform: Gebunden, Genre: Kinder- und Jugendbücher,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die Schlüsselmerkmale einer erfolgreichen Enthüllung?
Die Schlüsselmerkmale einer erfolgreichen Enthüllung sind eine gründliche Recherche, eine klare und überzeugende Darstellung der Fakten sowie eine breite öffentliche Aufmerksamkeit und Interesse an dem Thema. Eine transparente und ethische Vorgehensweise ist ebenfalls entscheidend für den Erfolg einer Enthüllung. **
-
Ist SSL Zertifikat Pflicht?
Ja, ein SSL-Zertifikat ist heutzutage fast schon Pflicht für jede Website. Es sorgt für eine sichere Verbindung zwischen dem Webserver und dem Browser des Besuchers, indem es die Daten verschlüsselt überträgt. Dadurch werden sensible Informationen wie Login-Daten, Zahlungsinformationen und persönliche Daten vor unbefugtem Zugriff geschützt. Außerdem verbessert ein SSL-Zertifikat das Vertrauen der Besucher in die Website, da sie sehen, dass sie sicher ist. Suchmaschinen wie Google belohnen Websites mit SSL-Zertifikat zudem mit einem besseren Ranking in den Suchergebnissen. **
-
Was sind die Schlüsselelemente für eine erfolgreiche Enthüllung?
Die Schlüsselelemente für eine erfolgreiche Enthüllung sind eine gründliche Recherche, die Sicherung von Beweisen und die Veröffentlichung der Informationen in einer verständlichen und überzeugenden Art und Weise. Zudem ist es wichtig, die Glaubwürdigkeit der Quellen zu überprüfen und ethische Standards einzuhalten, um die Integrität der Enthüllung zu wahren. Eine breite Öffentlichkeitsarbeit und die Bereitschaft, mögliche Konsequenzen zu tragen, sind ebenfalls entscheidend für den Erfolg einer Enthüllung. **
-
Wie kann ich ein SSL-Zertifikat auf einem Apache2-Server in Docker aktivieren?
Um ein SSL-Zertifikat auf einem Apache2-Server in Docker zu aktivieren, musst du zuerst das Zertifikat und den privaten Schlüssel in den Container kopieren. Dann musst du die Apache-Konfiguration anpassen, um das Zertifikat zu verwenden und den HTTPS-Verkehr zu ermöglichen. Schließlich musst du den Container neustarten, um die Änderungen zu übernehmen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.